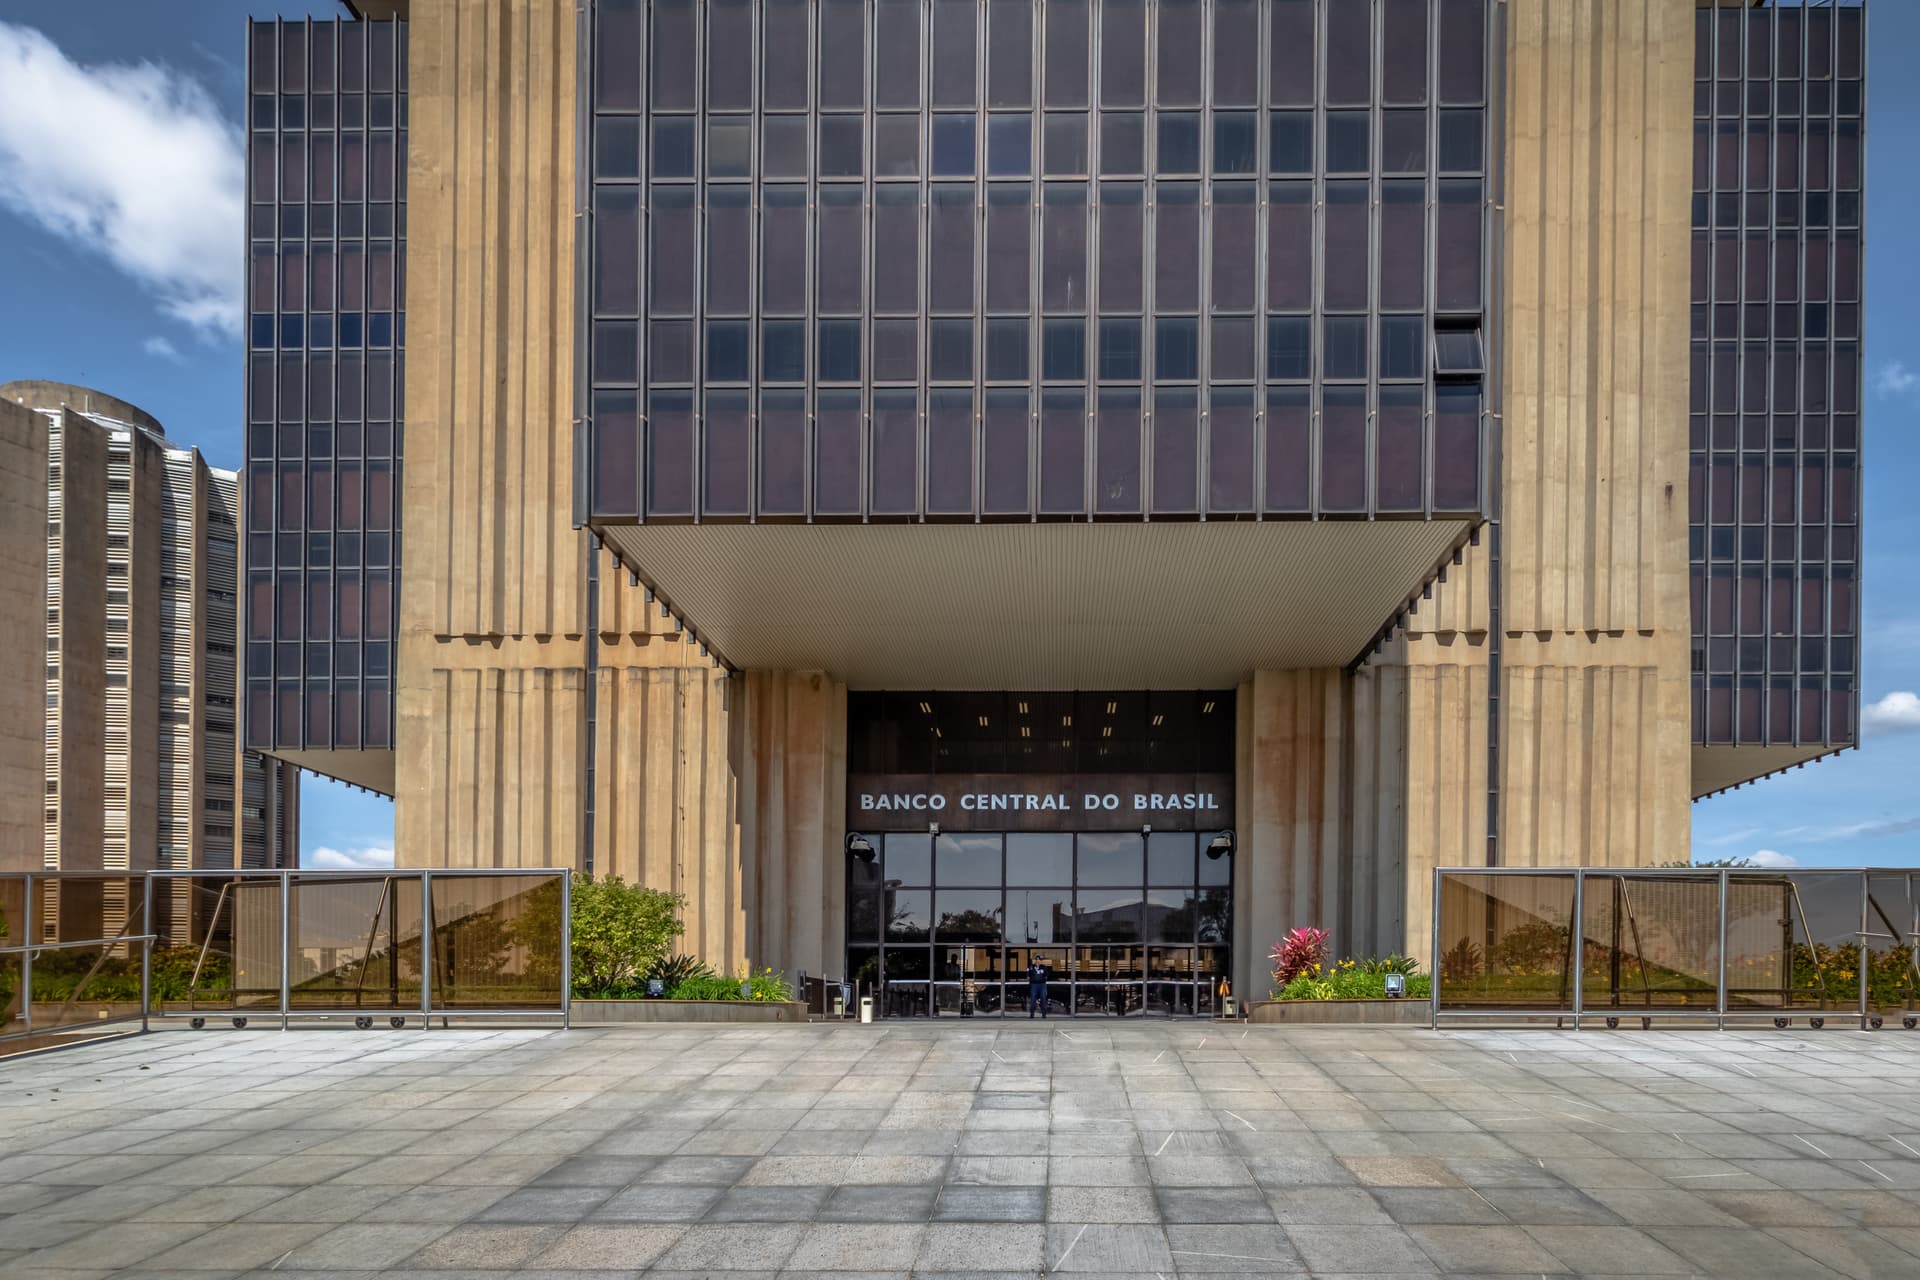
Desde outubro, o Banco Central (BC) vê criminosos usando agentes de IA especializados em ataques contra financeiras. O supervisor avalia que o risco do sistema já supera o do início de 2026, e uma pesquisa com 1.365 instituições revela falhas em controles básicos de defesa.
O alerta veio de Aristides Cavalcante, chefe do Departamento de Gestão Estratégica e Supervisão Especializada do Banco Central, na terça-feira (17), nos congressos de PLDFT e GRISC da Febraban, conforme relato do Valor. “Desde o mês de outubro, nós temos observado o uso intensivo de IA em alguns incidentes, o uso intensivo de agentes de IA especializados para ataques cibernéticos”, disse Cavalcante.
“Assim como no mundo lá fora, o nível de risco do sistema financeiro brasileiro aumentou significativamente. Não estamos no mesmo patamar do começo do ano. O nível de risco aumentou”, completou.
Como a IA entrou nos ataques às financeiras
Neste ano, o sistema financeiro acumulou 115 incidentes cibernéticos registrados, 78 deles enquadrados como fraude, categoria que só conta investidas para tirar dinheiro da própria instituição, e não golpes sobre clientes. Segundo Cavalcante, a IA dá velocidade aos ataques. Num caso de 2026, sem nome da vítima, agentes de IA conduziram todas as fases da ofensiva contra uma empresa de criptoativos (prestadora de serviços de ativos virtuais).
“O crime organizado mudou. Ele deixa de atuar no meio físico e passa a atuar no meio digital, onde, além dos golpes que a gente tem em cima de clientes, nós vemos um foco desses grupos organizados em cima da infraestrutura tecnológica das instituições financeiras”, afirmou. A CrowdStrike, por exemplo, descreveu um grupo brasileiro que mira a nuvem dos bancos no Pix.
Cavalcante agrupou em quatro frentes as fragilidades que os atacantes exploram. “Em primeiro lugar, vem o fator humano”, disse. Na pesquisa do BC, com respostas de 1.365 instituições até junho, 43% admitiram não ter como impedir que aparelhos sem autorização entrem na rede interna, 31% dispensam a autenticação multifator em processos críticos e 25% não revisavam com regularidade o acesso de funcionários.
BC · levantamento com 1.365 instituições financeiras
As brechas que as próprias financeiras declararam ao BC
% das instituições que disseram não ter cada controle, em respostas recebidas até junho de 2026
A segunda frente é a cadeia de fornecedores: cerca de 20% disseram não ter política nem processo para gerir terceiros. A terceira são as APIs, as interfaces que ligam sistemas. Das 770 instituições que entregam serviços por elas, só metade disse detectar manipulação indevida ou avaliar a segurança com frequência. “Metade das instituições que fornecem APIs não faz uma avaliação periódica das suas APIs”, afirmou.
Na quarta frente, a antifraude, entre 30% e 35% das instituições não acompanham sinais de conduta atípica dos clientes, e de 36% a 40% ficam sem ferramenta para barrar transações com suspeita de fraude.
Do lado do supervisor, Cavalcante citou o que o BC vem fazendo desde 2025: obrigou o fim das contas-bolsão, mudou as regras de capital mínimo e regulou o BaaS (banking as a service). Lembrou também o SPB-Web 4.0, em produção desde novembro, que permite suspender liquidações numa emergência.
O que observar
O levantamento expõe um descompasso: o supervisor descreve ataques mais rápidos, automatizados por agentes de IA, enquanto parte das instituições declara não ter autenticação multifator nem bloqueio de transação suspeita. Vale acompanhar em quanto tempo essas lacunas encolhem, e quanto do risco migra para fornecedores e integradores, já que a gestão de terceiros e a avaliação de APIs aparecem entre as brechas.